不少用户开启VPN之后就默认所有网络请求都走加密隧道,完全忽略了DNS解析请求可能出现的旁路泄漏问题,很多人跑完VPN DNS泄漏测试之后,看着页面上列出的一堆IP地址完全摸不着头脑,既不知道自己的隐私有没有暴露,也找不到对应的修复方向。本文就从测试原理出发,一步步拆解不同测试结果的实际含义,结合不同设备的常见配置场景帮你定位泄漏根源,补上VPN使用过程中容易被忽略的隐私漏洞。
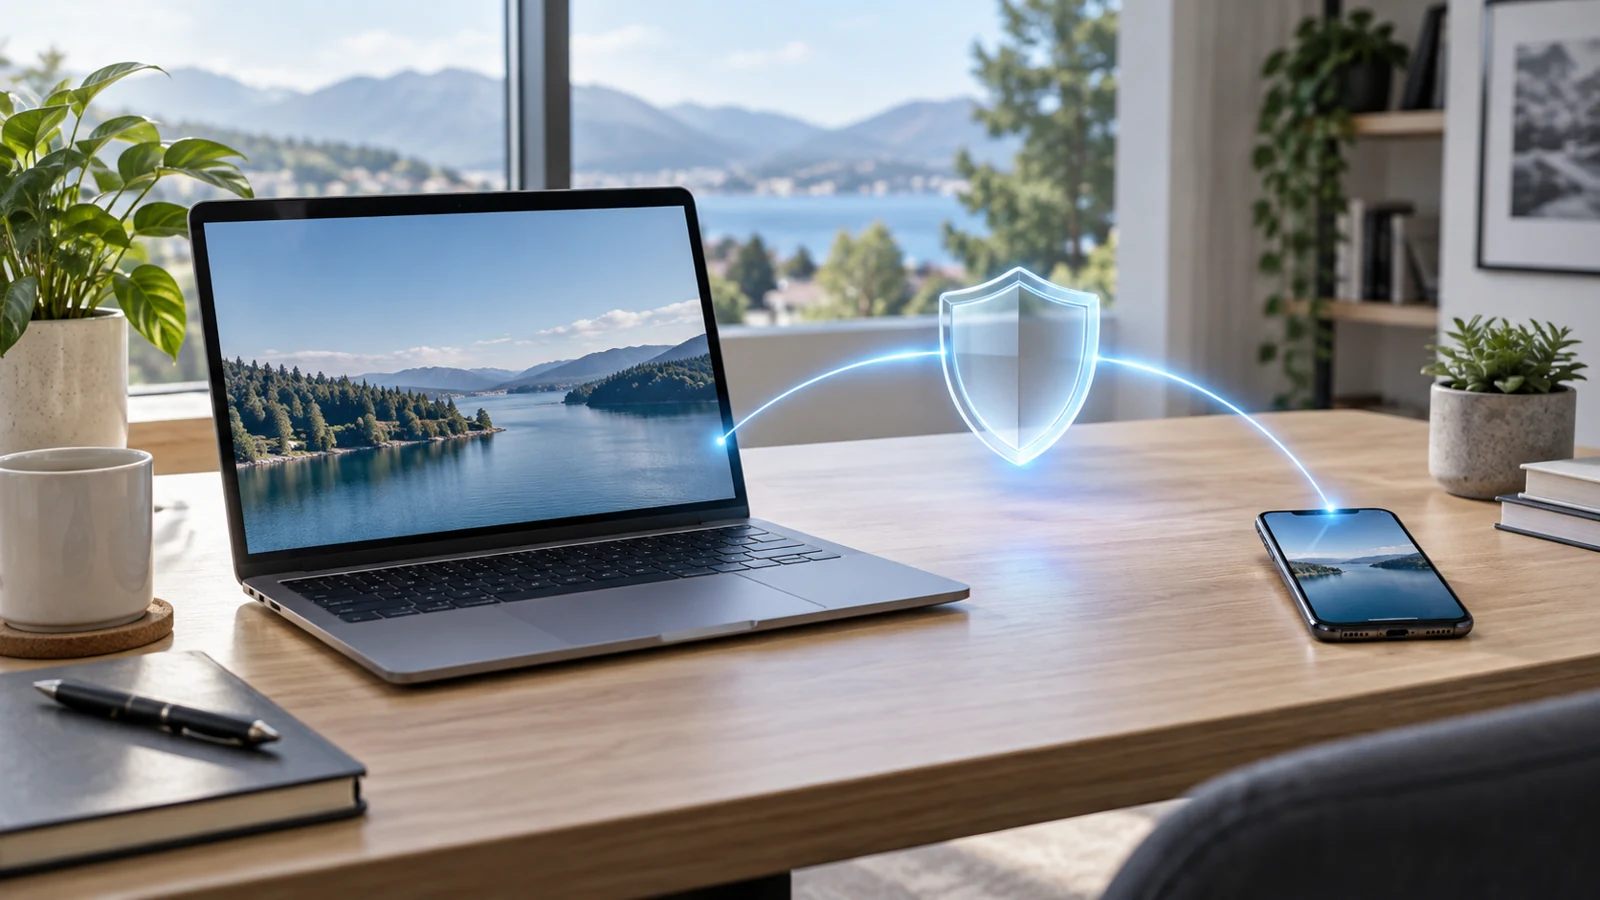
通过可视化的网络路径排查,就能快速定位VPN使用中的DNS泄漏隐患。
先搞懂VPN DNS泄漏测试的基本逻辑
DNS的核心作用是把你在浏览器地址栏输入的域名,转换成网络设备可识别的服务器IP地址,正常开启VPN的前提下,所有DNS解析请求都应该被封装在VPN加密隧道里,发送到隧道内VPN服务商提供的DNS服务器处理。如果解析请求绕过了加密隧道,直接发到你本地网络运营商的DNS服务器,就属于典型的DNS泄漏。
市面上公开的VPN DNS泄漏测试工具,核心原理是生成大量随机的临时子域名,触发你的设备发起对应的解析请求,再汇总所有收到解析请求的DNS服务器IP,最终把这些IP的归属地、所属服务商信息展示在结果页上。测试前要先关闭后台所有其他代理工具、浏览器代理插件,避免多工具的网络规则互相冲突,干扰最终结果的准确性。
不同测试结果的实际含义解读
最理想的测试结果,是结果页列出的所有DNS服务器IP,归属地都和你当前连接的VPN节点所在区域匹配,没有出现你本地宽带运营商的DNS地址,也没有出现你之前手动设置过的公共DNS地址,这代表当前状态下所有DNS解析请求都走VPN加密隧道传输,没有出现旁路情况。
如果结果里同时出现了VPN服务商提供的DNS地址,免费加速器和你本地运营商的DNS地址,就属于部分泄漏状态。很多用户看到有VPN对应的DNS记录就误以为完全安全,实际上只要出现本地运营商的DNS记录,就说明你的部分域名解析请求已经绕开了加密隧道,本地网络管理者完全可以通过这些记录看到你访问过的部分网站域名。
还有一类完全泄漏的结果,就是结果页里完全没有出现VPN服务商的DNS地址,所有解析源全是本地运营商或者你之前手动配置的公共DNS,这种状态下VPN的加密隧道完全没有接管DNS解析流程,你开启VPN的隐私防护效果会大打折扣。
不同设备场景下的泄漏原因定位
如果你在Windows电脑上测出VPN DNS泄漏,优先去查看系统本地连接属性里的DNS配置项,很多用户之前为了优化网页访问速度,手动设置过固定的公共DNS地址,开启VPN之后系统会优先调用你手动设置的DNS规则,不会自动切换到VPN客户端推送的隧道内DNS地址,这是桌面端最常见的泄漏诱因。
如果是手机端测出DNS泄漏,先检查系统自带的加密DNS功能是否处于开启状态,安卓系统的私人DNS、苹果系统的DNS加密功能如果设置了全局固定的第三方地址,会直接覆盖VPN客户端分配的DNS规则,让解析请求直接走系统预设的路径,绕开VPN加密隧道。
还有不少用户选择在路由器上挂VPN实现全局代理,这类场景下测出DNS泄漏,要优先查看路由器的DHCP配置页面,很多人忘了修改路由器下发给内网设备的DNS地址规则,梯子内网设备拿到的还是运营商默认的DNS地址,就算设备的流量走路由器的VPN隧道,解析请求还是会直接发送到本地运营商的DNS服务器。
可落地的DNS泄漏修复方案
针对Windows桌面设备,你可以先打开VPN客户端的设置面板,找到DNS相关的功能选项,开启强制使用隧道内DNS的开关,如果客户端没有提供对应选项,就手动清空系统本地连接里之前手动设置的公共DNS地址,只保留VPN节点对应区域的合规DNS地址。
手机端的修复操作相对简单,免费加速器临时关闭系统自带的私人DNS或者加密DNS功能,如果你确实需要使用加密DNS服务,就把加密DNS的地址替换成VPN服务商提供的隧道内DNS地址,不要使用第三方公共加密DNS,避免系统层面的DNS请求出现绕路。
路由器场景下的修复,要同时修改两个配置项,一是把DHCP服务下发给内网设备的两个DNS地址,全部设置成VPN服务商提供的隧道内DNS地址,二是关闭路由器自带的DNS代理功能,避免路由器本身转发解析请求的时候走本地网络出口。
完成所有修复操作之后,你可以切换不同的VPN节点重新进行多次测试,梯子部分VPN的不同节点的DNS配置策略存在差异,个别节点可能存在配置漏洞依然会出现泄漏情况,单次测试的结果只能代表当前节点当前网络状态的情况,不能直接认定所有使用场景都完全安全。